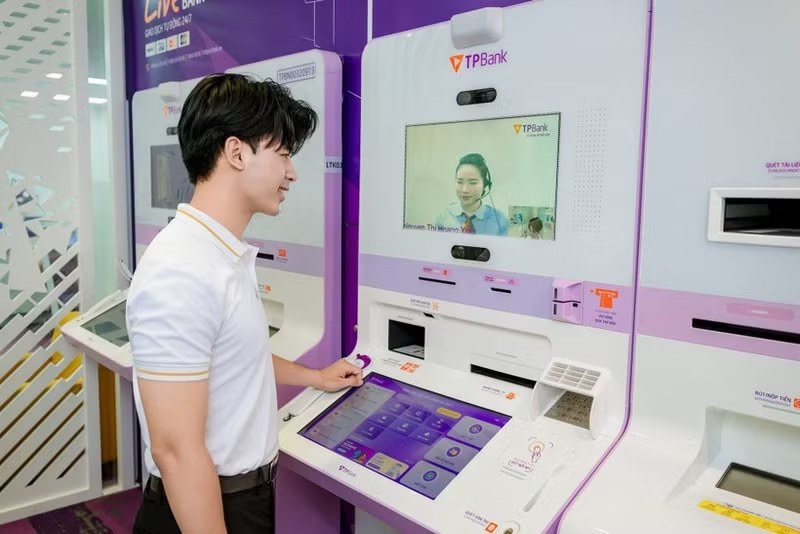
La IA gana terreno en la banca
A finales de 2025, cerca del 89 por ciento de la población vietnamita de 15 años o más tenía una cuenta de pago y, en numerosas entidades de crédito, más del 95 por ciento de las operaciones se realizaban por canales digitales. Durante el primer semestre de 2026, las transacciones sin efectivo aumentaron un 34,28 por ciento en número y un 12,24 por ciento en valor respecto al mismo período del año anterior.
Los bancos amplían también sus aplicaciones de IA. En agosto de 2026, el Banco Comercial de Comercio Exterior de Vietnam (Vietcombank) puso en marcha la plataforma One Data Platform (ODP) para mejorar el análisis de datos y facilitar futuras aplicaciones de IA y aprendizaje automático. El Banco Comercial Tien Phong (TPBank), por su parte, utiliza esta tecnología y el procesamiento en tiempo real para detectar operaciones anómalas y riesgos de fraude.
En el evento “Día de la Transformación Digital del Sector Bancario 2026”, celebrado el 18 de agosto, el gobernador del Banco Estatal de Vietnam, Pham Duc An, advirtió de los desafíos relacionados con la ciberseguridad, la privacidad, el fraude digital y la gobernanza de la IA, y subrayó la necesidad de combinar innovación, control y resultados concretos.
Límites y supervisión humana
La Circular No. 53 clasifica los sistemas de IA según su nivel de riesgo. Entre los de alto riesgo figuran los que ejecutan automáticamente pagos por encima de determinados umbrales o toman decisiones automatizadas sobre créditos de 50 millones de dongs (mil 932 dólares) o más.
Para autorizar pagos automáticos, el cliente y la entidad deberán firmar un acuerdo que establezca el alcance de las operaciones, los límites por transacción y diarios, la vigencia y las condiciones de ejecución. Los clientes podrán rescindirlo y suspender o revocar la autorización.
El importe total de los pagos ejecutados automáticamente por la IA en un día no podrá superar los límites internos de la entidad ni los 100 millones de dongs (tres mil 865 dólares) por cliente particular y los 500 millones por cliente institucional. La evaluación de riesgos tendrá en cuenta tanto el importe de cada operación como el acumulado diario.
Los sistemas de IA de alto riesgo deberán someterse a supervisión continua. El personal responsable tendrá autoridad para intervenir, modificar o suspender decisiones y activar mecanismos de parada de emergencia. Todas las intervenciones deberán quedar registradas con su fecha, hora, responsable y justificación.
Transparencia y protección de datos
Las entidades deberán informar a los clientes cuando interactúen con un sistema de IA en lugar de una persona. Asimismo, tendrán que conservar información sobre los fundamentos y factores principales de las decisiones automatizadas que afecten a obligaciones jurídicas o financieras, o al acceso a productos y servicios, para poder explicarlas cuando se solicite.
Los datos utilizados para entrenar, probar y operar los sistemas deberán proceder de fuentes identificadas y obtenerse legalmente. Las entidades también deberán detectar y tratar datos erróneos, manipulados o sometidos a procesos de “envenenamiento”, además de prevenir filtraciones de información.
La normativa busca garantizar que la expansión de la IA en la banca vaya acompañada de seguridad, transparencia, protección de los clientes y supervisión humana.